


人とAIのためのアイデンティティと認可セキュリティ
すべてのアイデンティティを検証。
すべてのアクションを認可。
PTERIは、パスワードレスMFA、ランタイム認可、検証可能なアクション証拠を通じて、人、AIエージェント、既存のエンタープライズシステムを保護します。共有シークレットに依存しません。
インフラストラクチャと技術エコシステム
PTERIは、確立されたクラウド、セキュリティ、オープンインフラストラクチャ技術を使用して開発されています。


統合セキュリティレイヤー
人、エージェント、行動を保護する
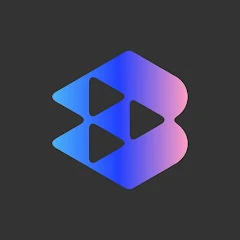
PTERIは、従業員のアクセス、AIエージェントの活動、機密性の高い企業業務に一貫した検証可能な認可モデルを適用します。
PTERI
プライバシートラストエンジン
アイデンティティ・認可・証拠レイヤー
パスワードレスMFA
再利用可能なパスワードや共有シークレットなしで本人確認。
エージェント認可
すべてのAIエージェントに検証可能なIDと限定された権限を付与。
ステップアップ承認
影響の大きい操作には明示的な承認を要求。
アクション証拠
IDと権限を結びつける改ざん防止の証拠を生成。
既存システムのための最新セキュリティ
既に運用しているものを強化する
重要なデータとワークフローは、既に企業アプリケーション、データベース、API、インフラの中に存在しています。PTERIは、それらのシステムを置き換えることなく、パスワードレスアクセスと行動レベルの認可を追加します。
アクセスを保護
既存のアプリケーション、管理ポータル、API、従業員のワークフローにパスワードレスMFAを追加します。
機密性の高い行動を保護
人またはエージェントが高リスクな操作を試みる際に、より強力な認可を要求します。
認証情報を保護
鍵と認可情報を、プロンプト、エージェントメモリ、露出したランタイムコンポーネントの外に保持します。
既存投資を保全
既存のIDプロバイダー、IAMプラットフォーム、アプリケーション、セキュリティ管理とともにPTERIを統合します。
AIエージェントのためのランタイム認可
AIエージェントに権限を与える—無制限のアクセスではなく
PTERIにより、エージェントはユーザーの完全なアイデンティティを継承したり、無制限の認証情報を保持したりすることなく、承認されたタスクを実行できます。
検証可能なエージェントID
すべてのエージェントに、管理・検証・取り消しが可能な独自のIDを付与します。
委任された権限
エージェントが何をしてよいか、どのリソースにアクセスできるか、その権限がどれだけ有効かを定義します。
ランタイムポリシー適用
重大な行動が実行される前に、アイデンティティ、範囲、コンテキスト、ポリシーを検証します。
検証可能な行動履歴
すべてのエージェントの行動を、それを承認した人物・組織・ワークフローに結び付けます。
エージェント: 調達アシスタント
- 承認されたアクション
- 購入注文の作成
- 最大金額
- $5,000
- 有効期限
- 30分
- 人間による承認が必要
- $2,500超
- ステータス
- アクティブ
単一の権限モデル
アイデンティティから検証済みの行動へ
識別
人、エージェント、アプリケーション、デバイスのための独自の検証可能なIDを確立します。
認証
再利用可能なパスワードや共有認証シークレットに頼らずにIDを確認します。
認可
許可される行動、リソース、目的、ポリシー、有効期限を定義します。
ステップアップ
要求された行動が機密性の高い、または影響の大きいものである場合、追加の承認を要求します。
検証と証明
実行時に権限を検証し、行動の改ざん防止された証拠を生成します。
単一プラットフォーム。複数のセキュリティ境界。
権限が重要となるあらゆる場所でアクセスを保護する
従業員アクセス
従業員、管理者、契約社員、顧客向けにパスワードレスMFAを追加します。
特権操作
管理変更、本番アクセス、デプロイ、認証情報管理に明示的な承認を要求します。
AIエージェントのワークフロー
各エージェントが使用できるツール、API、データ、行動を制御します。
機密データへのアクセス
情報が閲覧、エクスポート、変更、共有される前にIDと権限を再検証します。
金融関連の行動
購入、支払い、払い出し、送金の前に範囲を限定した認可を要求します。
エージェント間のやり取り
エージェントが連携する際に、アイデンティティ、委任、ポリシー、説明責任を維持します。
既存のスタックのために構築
アクセスと行動の境界にPTERIを追加する
PTERIは、既存のIDプロバイダー、アプリケーション、API、AIエージェント、MCPサーバー、クラウドインフラと連携します。一つの機密性の高いワークフローから始め、時間とともに拡大してください。
identity = pteri.identify(user_or_agent)
action   = pteri.define_action(resource, purpose)
authority = pteri.get_delegated_authority(identity)

decision = pteri.evaluate_policy(identity, action, authority)

if decision.allowed:
    evidence = pteri.verify(decision)
    return execute(action, evidence)
else:
    return deny(decision.reason)
ログインセキュリティを超えて
認証はログインを検証します。
PTERIは行動を検証します。
セキュリティはセッション開始で終わってはいけません。PTERIは、人またはエージェントが機密性の高い操作を試みる際に、再度権限を検証できます。
PTERI
PTERIあり- アクセスと機密操作の両方を検証
- パスワードレスの暗号検証を使用
- エージェントは明確に限定された権限を取得
- 権限はアクションごと・期限付きで設定可能
- 証拠がアイデンティティ・権限・行動を結び付ける
従来のセキュリティ
- ログイン時のみアクセスを検証
- 再利用可能な認証情報に依存
- エージェントは人間やサービスの認証情報を継承
- セッション中は権限が有効なまま
- ログは行動のみを記録
PTERIは既存のIDおよびアクセス制御と連携し、パスワードレス検証とアクションレベルの認可を追加します。
設計による検証可能性
単一システムの主張に依存しない証拠
PTERIは、顧客管理型の資格情報、暗号検証、独立した信頼アーキテクチャを組み合わせ、確固たる認可の証拠を作り出します。
顧客管理型の資格情報
機密性の高い鍵や資格情報は、ユーザーまたは組織の管理下に留まります。
暗号による本人確認
人間かAIエージェントかを問わず、すべてのアイデンティティは共有シークレットではなく暗号技術で検証されます。
範囲を限定した権限付与
権限は無制限のアクセスではなく、特定のアクション、金額、時間枠に限定されます。
ランタイムポリシー検証
ポリシーはログイン時だけでなく、アクションが要求された瞬間に評価されます。
改ざん検知可能な証拠
承認されたアクションは、後から変更できない暗号的な証拠を生成します。
独立した信頼アーキテクチャ
証拠は単一のベンダー管理データベースを超えて固定でき、追加の完全性と耐障害性を実現します。
PTERIは現在、Litecoinのプルーフ・オブ・ワークとプライバシー強化技術を、独立した検証アーキテクチャの構成要素として使用しています。
明確な制御。明確な境界。
何が行動できるかを制御し、何をしたかを証明する
PTERIは、顧客の認証情報を管理することなく、アイデンティティ、委任された権限、ポリシー、行動の証拠を検証します。
PTERIは、エンドポイントセキュリティ、アプリケーションセキュリティ、IAM、安全なモデル設計、または人的ガバナンスを置き換えるものではありません。完全に侵害されたエンドポイント、ユーザーが承認したマルウェア、または物理的強制から保護することを主張しません。
あなたの手にある権限
信頼できるデバイスから重要な操作を承認
PTERIアプリを使えば、認証、資格情報の管理、委任された権限の確認、重要な操作の承認、対応する決済・プライバシー機能へのアクセスが可能です。


Everything you need
to know
Questions we get asked most about PTERI, security, and how it all works.
すべてのアイデンティティを保護。すべてのアクションを検証。
1つのアプリケーション、エージェント、または機密ワークフローから始めましょう。既存のインフラを置き換えずにパスワードレス認証とランタイム認可を追加します。
pteri.org/Register